TECHFUND
Media
Solidityと比較したYulのオーバーフローとアンダーフローのリスクの理解
Solidity と比較した Yul のオーバーフローとアンダーフローのリスクの理解。Solidity を使用すると、開発者はインライン アセンブリを使用して、特に Yul で高度に最適化されたスマート コントラクトを作成できます。Yul は EVM に対する低レベルの制御を提供することで効率を大幅に向上できますが、特にメモリ操作が適切に管理されていない場合に重大なセキュリティ リスクももたらします。
そのようなリスクの 1 つは、メモリ ポインタの意図しない上書きです。これは、入力が十分に検証されていない場合に発生する可能性があります。バージョン 0.8 以降、オーバーフローとアンダーフローの保護が組み込まれている Solidity とは異なり、Yul にはこれらの保護手段がありません。つまり、開発者は算術の脆弱性を防ぐために独自のチェックを実装する必要があります。
Yul では、オーバーフローまたはアンダーフローで数学演算が自動的に元に戻ることはありません。適切に処理されない場合、意図しない動作、セキュリティの悪用、またはスマート コントラクトでの資金の損失につながる可能性があります。
このブログでは、実際の例を使用して Yul でオーバーフローとアンダーフローが発生する仕組み、それらがなぜ危険なのか、そして開発者が低レベルの Solidity コントラクトを作成する際にこれらのリスクを軽減する方法を具体的に説明します。
オーバーフローとアンダーフローについてよく知らない場合は、簡単に説明しましょう。1 バイト (8 ビット) のストレージを考えてみましょう。保持できる最大値 (符号なし整数) は 2^8 - 1 = 255 です。しかし、256 を保存しようとするとどうなるでしょうか?
256 はストレージの制限を超えるため、値はオーバーフローして 0 にリセットされます。
これは、24 時間ではなく 255 までカウントする時計のようなものだと考えることができます。時計が 255 に達したときに 1 ずつ増やそうとすると、0 に戻ります。これがオーバーフローです。
同様に、最小値から減算するとアンダーフローが発生します。時計が 00:00 (0 を表す) にあり、1 時間戻そうとすると、-1 (このシステムでは不可能) ではなく 255 に戻ります。
では、この問題をよりよく理解するために、次のコード スニペットを調べてみましょう。
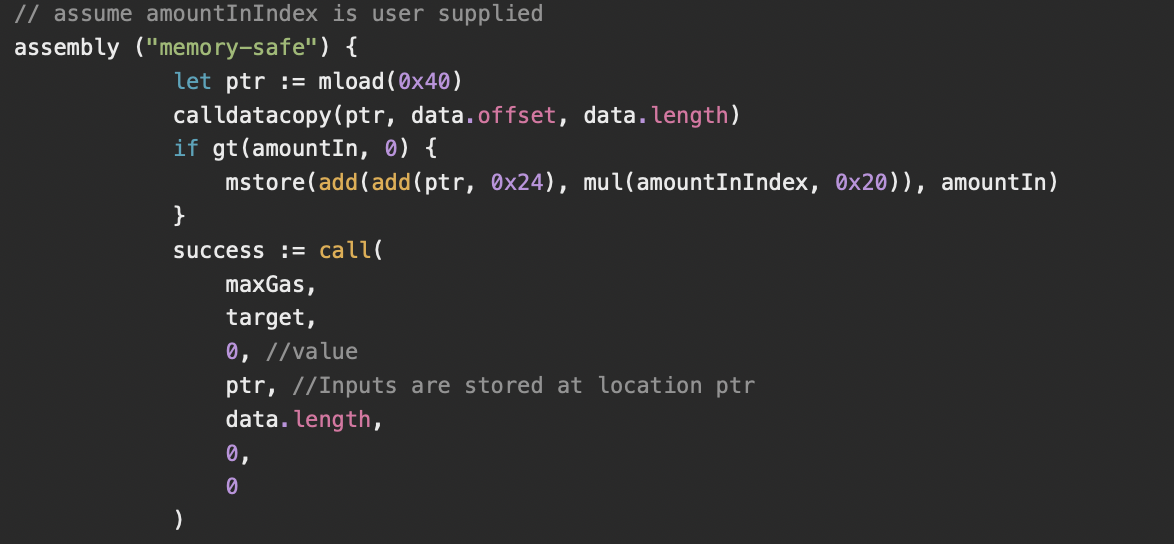
上記のコード ブロックでは、mstore オペコードが使用されています。このオペコードは次のように動作します。
mstore(p, v): 値 v をメモリのオフセット p に格納します。
コードは最初に amountIn が 0 より大きいかどうかを確認します。この条件が満たされると、次を使用して動的に計算されたメモリ オフセットに値が格納されます。
add(add(ptr, 0x24), mul(amountInIndex, 0x20))
ここで、オフセット パラメーターは乗算を使用して計算されます
(mul(amountInIndex, 0x20)).
ここで、式 add(add(ptr, 0x24),mul(amountInIndex, 0x20)) がどのようにオフセットを計算するかを詳しく見てみましょう。
まず、Ethereum の関数セレクターを理解します。
Ethereum のすべての関数呼び出しは、関数セレクターでエンコードされます。関数セレクターは、calldata の最初の 4 バイトで構成されます。このセレクターは、関数のシグネチャの Keccak-256 ハッシュから派生します (例: functionName(arg1, arg2))。
Ethereum 仮想マシン (EVM) は、このセレクターを使用して、実行する関数を決定します。たとえば、「function transfer(address,uint256)」の関数セレクターは次のように計算されます。
bytes4(keccak256(“transfer(address,uint256)”))
これにより、calldata の関数引数の前に 4 バイトの識別子が生成されます。 amountIn は、amountInIndex によって決定されるインデックスに格納されることになります。
ptr は、メモリに格納されている calldata への基本ポインターとして機能します。関数セレクターとその他の初期 calldata フィールドを考慮して、ptr に 0x24 (10 進数では 36) のオフセットが追加されます。
さらに、amountInIndex * 32 を使用して、値を挿入する正確なメモリ位置を計算します。Solidity は関数の引数を 32 バイトのスロットに格納するため、インデックスに 32 を掛けると、calldata 構造内に新しい値が正しく配置されます。
ただし、mul(swapAmountInDataIndex, 0x20)の結果が uint256 値になるため、問題が発生します。高レベルの Solidity 関数ではなく、Yul を使用して低レベルで作業しているため、コンパイラはオーバーフローを自動的にチェックしません。
amountInIndex * 32 を使用してメモリ位置を計算する場合、インデックスが大きすぎるとオーバーフローが発生する可能性があります。このオーバーフローによりメモリ位置がリセットされ、メモリがラップアラウンドして再びゼロから開始される可能性があります。その結果、計算されたメモリ位置は予測不可能になり、上書きされる可能性があります。
amountInIndex を慎重に選択することで、攻撃者はメモリの任意のセクションを上書きし、値が書き込まれる場所を効果的に制御できます。
たとえば、ユーザーはメモリに格納されている関数セレクタを上書きし、メモリ破損を引き起こすこともできます。これにより、コントラクト自体を呼び出し元として任意の関数を呼び出すことができます。
明確な例で概念を分解し、関数セレクタの破損につながる仕組みを見てみましょう。
値が書き込まれるメモリ位置を計算する式は次のとおりです。
36 + (amountInIndex * 0x20)
amountInIndex を操作して、メモリ計算式に挿入すると、メモリ破損を引き起こすポインタになる値を取得する必要があります。
この目標を達成するには、amountInIndex を次のように選択する必要があります:
amountInIndex = n 2*251 - 2
n は任意の整数です。
結果は次のようになります:
36 + (amountInIndex 0x20) = -28 mod 2*256
関数セレクターの位置は ptr + 4 であり、この -28 mod 2**256 により、値がパッチされる最終ポインターが関数セレクター (つまり、calldata の最初の 4 バイト) と衝突します。
つまり、変更された calldata によって関数セレクターが上書きされ、破損します。この脆弱性の重大度は、コードが使用されるコンテキストに大きく依存します。場合によっては、オーバーフローまたはアンダーフローによって計算が不正確になるだけですが、資金の盗難や契約の誤動作など、深刻なセキュリティ侵害につながる可能性があります。
これらのリスクを軽減するために、開発者はいくつかの重要な安全策を実装できます。
境界チェック: 計算を実行する前に手動で値をチェックして、算術演算が想定される制限内に収まるようにします。
データの検証と確認: 重要な操作を実行する前に、ユーザー入力と状態変数を検証します。
または、可能な限り高レベルの呼び出しを使用して、Solidity に組み込まれている安全機能を活用するだけです。
結論:
まとめると、Yul で算術演算を実行するときは特別な注意が必要です。オーバーフローとアンダーフローは、開発者が不注意で導入する可能性のある脆弱性の 1 つのカテゴリにすぎません。不適切なメモリ管理やチェックされていない外部呼び出しなど、他の多くの落とし穴が、DeFi プロトコルで大きなエクスプロイトにつながっています。
私たちは、開発者がより安全なスマート コントラクトを作成できるように、このような脆弱性を調査し、実際の例を共有し続けます。低レベルの Solidity セキュリティに関するさらなる洞察にご期待ください。
著者: Mohit Yadav