TECHFUND
Media
サービス拒否の脅威 : スマートコントラクトの脆弱性を深掘りする
DoS(Denial of Service)攻撃は、他者によって引き起こされた過剰なトラフィックや悪意のあるトラフィックによって、誰かがサービスにアクセスできなくなることで発生する。これはウェブサイト、ネットワーク、あるいはスマート・コントラクトに影響を与える可能性がある。ウェブサイトが長い間ロードされ続け、最終的にエラーメッセージが表示される状況を経験することがあります。
大学の結果が発表され、すべての学生が同時に自分の結果を確認しようとする状況に直面したことがありますか?その結果、ウェブサイトに大きな負荷がかかり、サーバーがクラッシュしてしまいます。その結果、その時間にサイトにアクセスしようとした人は、サイトを読み込むことができなくなります。
スマート・コントラクトにおけるDoS攻撃とは?
スマートコントラクトにおけるDoS(Denial of Service)攻撃とは、サービスや機能の正常な動作を意図的に妨害することで、一時的または恒久的に利用できなくすることを指します。他の人がコントラクトを適切に使用できなくなり、機能やコントラクトのロジックが壊れる可能性があります。
DoS攻撃とは何か、ご理解いただけただろうか。
スマート・コントラクトにおけるDoS攻撃の種類
1. サービス拒否 - アンバウンド for ループが原因
バウンドされていないforループとは、エンドポイントが決まっていないループのことだ。これは、ユーザーが特定の操作を実行するために非常に長い配列を渡す可能性があることを意味する。各反復はガスを消費するので、ループはガスを消費しすぎて、実行を完了する前に戻ってしまうかもしれない。これはサービス拒否(DoS)の脆弱性につながる可能性がある。
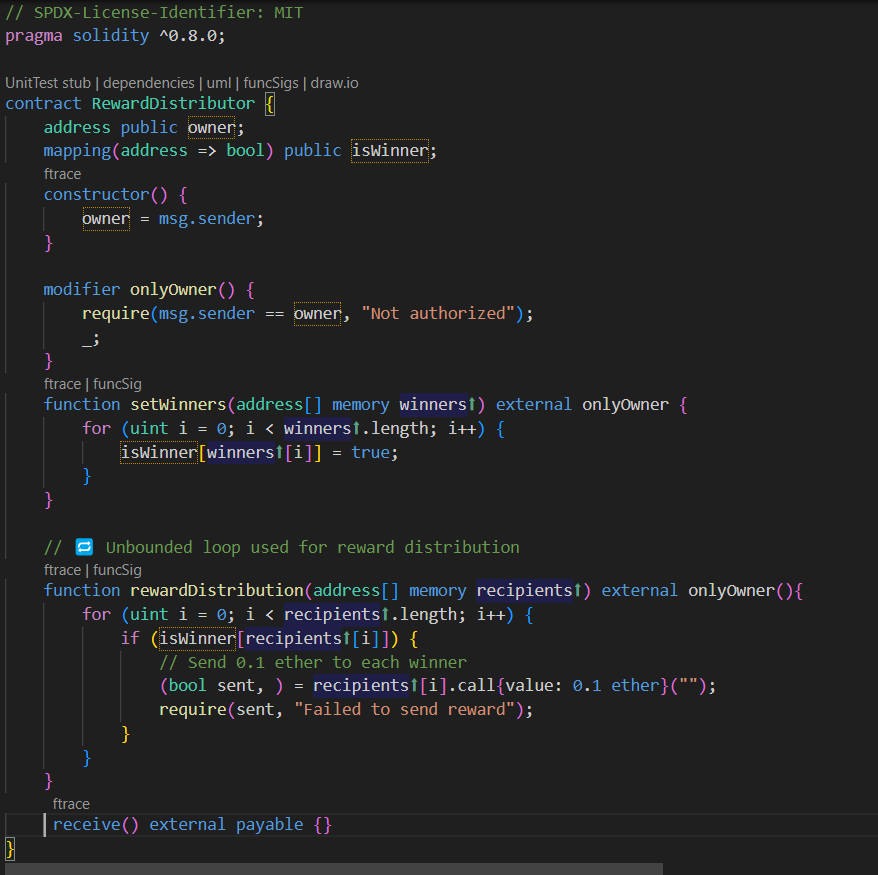
この例では、受信者配列に大量のアドレスが含まれている場合、ループが大量のガスを消費し、完了する前にトランザクション全体を戻してしまう可能性があるため、サービス拒否(DoS)を引き起こす可能性がある。
では、どうすればこの問題を解決できるのだろうか?
別のアプローチは、プル・オーバー・プッシュの手法を使うことである。契約オーナーが一度にすべての勝者に報酬をプッシュする代わりに(これはガスや、バインドされていないループによるDoSの問題を引き起こす可能性がある)、契約は各勝者の報酬の権利を保存します。その後、勝者はクレーム関数を呼び出し、トランザクションのガスコストを自分で支払うことで、個別に報酬を請求できる。これにより、コストのかかるループが回避され、トランザクションが失敗するリスクが低減される。
2. サービス拒否-外部データによるもの
外部データによるDoS攻撃は、外部ソースに依存する機能で発生する。このタイプの攻撃では、攻撃者は外部呼び出しが常に失敗するようにします。外部データを操作することで、攻撃者は関数を実行するたびに関数をリバートさせ、サービス拒否を引き起こします。
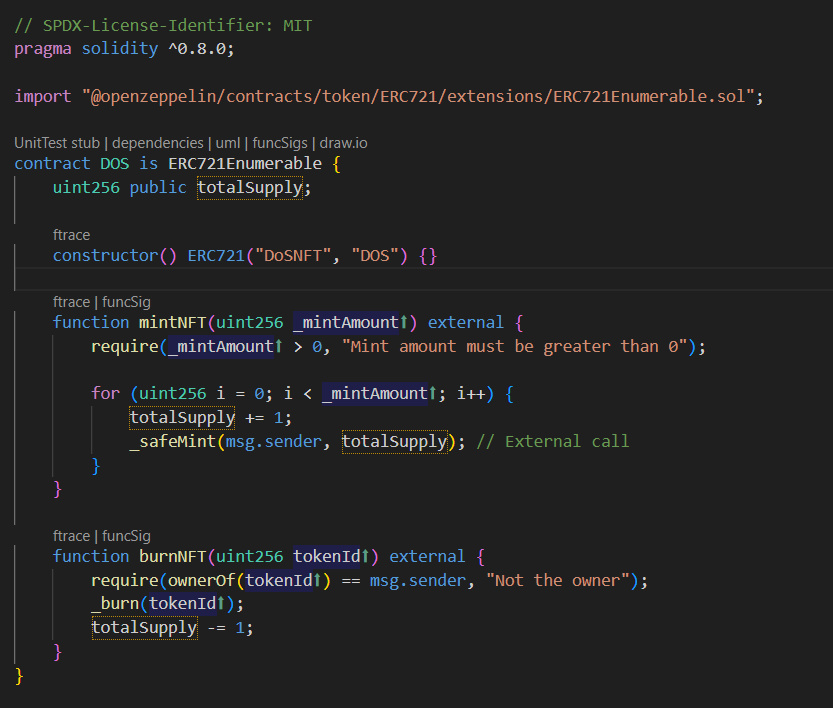
この例では、mintNFT関数とburnNFT関数はいずれもtotalSupply変数に依存しており、この変数はユーザーからの外部入力に基づいて更新される。この契約では、totalSupplyがその都度インクリメントされるため、ユーザーは任意の数のNFTを鋳造することができる。
以下のシナリオを考えてみよう:
ユーザーがNFTを6枚鋳造する。この時点で
totalSupply = 6である。ここでユーザーはトークンID 5のNFTを燃やします。その結果、
totalSupplyは手動で5まで減少します。次に誰かが
mintNFTを呼び出すと、この関数はtotalSupply + 1を次のトークンIDとして使用し、再びID 6を使用して鋳造を試みます。NFTトークンIDは一意でなければならず、トークンID 6はすでに存在するため、
_safeMintコールは元に戻ります。このため、トランザクション全体が失敗し、造幣機能が事実上ロックされ、サービス拒否が発生します。
では、どうすればこの問題を解決できるでしょうか。
この問題を解決するには、mint()が呼び出されるたびにインクリメントする別のカウンタ変数を導入します。このカウンタを一意のトークンIDとして_safeMint()に渡します。こうすることで、burn()操作は鋳造順序やトークンIDに影響を与えず、鋳造されたトークンIDはburnに関係なく一意性を保ち、増加し続けます。これにより、トークンIDの再利用や競合によるミントの失敗やDoSの可能性を防ぐことができます。
3. サービス拒否 - 外部呼び出しが原因
外部呼び出しが原因のサービス拒否(DoS)は、コントラクトが内部ステートを更新または検証 するために外部呼び出しに依存しているが、その呼び出しが失敗した場合に適切に処理できな い場合に発生する。
これは通常、次のような場合に発生する:
コントラクトのロジックが、外部コントラクト呼び出しの結果に依存している。
外部呼び出しは失敗するが、コントラクトはその失敗を正しくチェックまたは応答しない。
その結果、コントラクトは無効なデータや古いデータを何度も処理しようとします。
攻撃者は、外部コールを意図的に失敗させることでこれを悪用し、トランザクションの失敗を繰り返し、正当なユーザーに対して事実上のサービス拒否を引き起こすことができる。
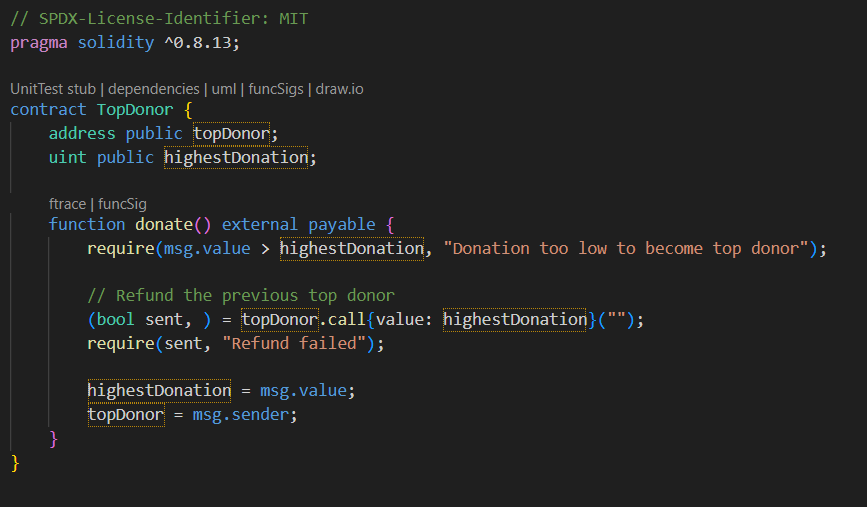
TopDonor契約の動作 :
通常の動作
あるユーザが現在の highestDonation より多くの Ether を寄付すると、そのユーザが新しい topDonor になります。
その寄付は highestDonation として保存されます。
寄付者を更新する前に、コントラクトは前のtopDonorに返金を試みます。
攻撃者の戦略
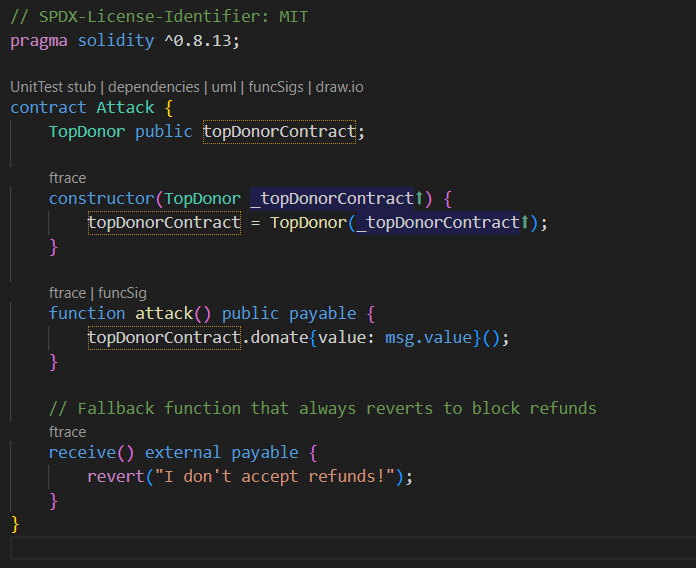
攻撃者は多額の寄付をしてtopDonorになる。
彼らはスマートコントラクトをアドレスとして使う。
このコントラクトにはreceive()関数が含まれており、イーサが送信されると常に元に戻る。
DoSのトリガー
新しいドナーがより高額な寄付を送ると、コントラクトは攻撃者に払い戻しを試みる。
攻撃者のフォールバック関数が呼び出しを戻すため、返金は失敗する。
その後donate()関数はrequire(sent)によりトランザクション全体を差し戻す。
結果: 恒久的なDoS
誰もそれ以上の金額を寄付できなくなる。
攻撃者は自分自身をトップドナーとして永久にロックする。
契約は立ち往生し、今後の寄付には使えなくなる。
では、どうすればこの問題を解決できるのでしょうか?
新たな寄付の際に、前のトップドナーに直接返金することによって引き起こされるDoS脆弱性を回避するには、入札ロジックを返金ロジックから分離します。イーサをすぐに送り返す代わりに、コントラクトは前のトップドナーに支払うべき金額をマッピングに記録する必要があります。こうすることで、ユーザーは後で都合の良い時に専用の withdraw() 関数を呼び出して返金額を引き出すことができます。
あなたがこのブログから何かを学んでくれることを願っています。また次回、別の素晴らしいブログでお会いしましょう。グッドラック&ワグミー)
著者 : Mohini Vasisth
TECHFUND インターン、セキュリティ・リサーチャー