TECHFUND
Media
WOOFiの850万ドルのエクスプロイト|ハッキング分析
WOOFi、Arbitrumで850万ドルのフラッシュローン攻撃を受ける(3月5日)
概要
3月5日、さまざまなブロックチェーンで運営されている有名な分散型取引所(DEX)であるWOOFiが、Arbitrumネットワーク上でフラッシュローン攻撃の被害に遭い、約850万ドルの大幅な損失が発生した。
攻撃を理解する
エクスプロイト 攻撃者はWOOFiのスワップ契約を標的とし、戦略的スワップを通じてWOOトークンの価格を人為的につり上げた。この操作により、トークンの価値は大幅に下落した。
根本原因
攻撃者はフラッシュローンを使ってUSDCとWOOトークンの両方を借りた。そして、WOOFi内でスワップを巧みに操作し、WOOトークン価格を高騰させた。その後、大量のWOOトークンを投棄し、価格をさらに暴落させた。こうすることで、WOOトークンを安く買い戻すことができた。これらのトークンで、彼らは借りたローンを返済し、盗んだWOOトークンを現金に換えた。
- 攻撃者はフラッシュローンで資金を獲得することで攻撃を開始した。
- 彼らは合計10,504,796 USDCと2,721,172 WOOを入手しました。
- 7,000,000 USDCを担保に、Slio Financeから5,092,663 WOOを借りました。
WOOトークンの価格操作
- 攻撃者はWOOFiで$300,000 USDCを使用した。
- 彼らは何度も取引を行い、WOOトークン価格を56,884,100から60,400,479に引き上げた。
- 彼らが8,196,117 WOOをUSDCに交換したとき、決定的な瞬間が訪れた。
- これにより、WOOトークン価格は0.00000007まで大幅に下落した。
- その下落幅は862万倍という驚異的なものだった。
この攻撃は、オラクルデータのみに依存し、操作の可能性を見落としていたWOOFiの価格決定メカニズムの欠陥を悪用したものだった。
契約コードから、_calcBaseAmountSellQuote関数でBaseTokenをQuoteTokenに変換する際の価格データ処理メカニズムの欠陥が明らかになった。
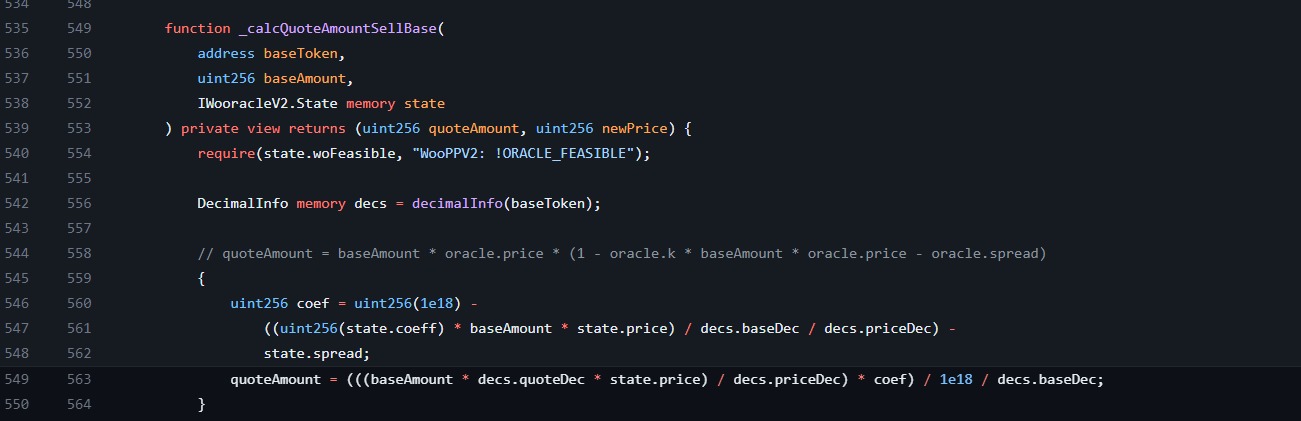
主な弱点は、価格に基づいて掛け算と割り算で金額を直接計算するため、交換プロセスでスリッページが発生しないが、価格はレートによって変化することである。
 // newPrice = oracle.price * (1 - 2 * k * oracle.price * baseAmount)

newPrice =  ((uint256(1e18) - (uint256(2) * state.coeff * state.price * baseAmount) / decs.priceDec / decs.baseDec)*state.price) / 1e18;
この脆弱性の緩和策は?
調整係数 (uint256(1e18) - (state.coeff * state.price * baseAmount) / decs.priceDec / decs.baseDec) 新しい価格計算がスリッページの影響を考慮し、潜在的な価格操作を防ぐことを保証する。
// newPrice = oracle.price  (1 - k  oracle.price * baseAmount)

newPrice = ((uint256(1e18) - (state.coeff  state.price  baseAmount) /        decs.priceDec / decs.baseDec) * state.price) / 1e18
追加
- 影響を受ける WOOFi スワップ契約のアドレス: 0xeff23b4be1091b53205e35f3afcd9c7182bf3062
- 攻撃のトランザクションハッシュ 0xe80a16678b5008d5be1484ec6e9e77dc6307632030553405863ffb38c1f94266
フラッシュ・ローン・アタックについてもっと知る
著者: ピユシュ・シュクラ