TECHFUND
Media
ブロックチェーン・ブリッジ - 第2回 [ ブリッジの技術的概要 ] - ポリゴン編
前回のブログでは、ブロックチェーンブリッジの理論、なぜ必要なのか、そして一般的なタイプと作業モデルについて学びました。
今日は、ブロックチェーンブリッジの技術的な詳細について、特に「Polygon PoS SideChain」について深掘りしていきます。
基本を理解する - いつものように
毎回言っていることだが、どんなプロトコルであれ、学ぼうとするプロトコルの基礎をしっかり固めることは必須だ。そして今日、ポリゴンPoSブリッジについて学ぶにあたり、その全くの基礎とブリッジを構成するパーツについて学んでみよう。
まず、PoS(Proof-of-Stake)とは何か?
プルーフ・オブ・ステーク(Proof-of-Stake)は、ブロックチェーン・ネットワークでトランザクションを検証し、ブロックチェーンに新しいブロックを追加するために使用されるコンセンサス・メカニズムである。
計算能力を必要とするPoW(Proof-of-Work)メカニズムとは異なり、PoSは、新しいブロックを作成する参加者(Validatorとも呼ばれる)を、彼らが保有し、担保として「ステーク」する意思のあるコインの数に基づいて選択する。
簡単に言えば、より多くのコインを提供すればするほど、取引を検証して報酬を得るために選ばれる可能性が高まるということだ(当然ですね)。
SideChainとは?
サイドチェーンとは、メインのブロックチェーンと双方向のペグ機構で接続された別のブロックチェーンのことだ。
ちょっと待った。
別のブロックチェーン?- そう、つまり独自のバリデータとコンセンサス・メカニズムを持つことになる。
ちなみに、双方向ペッグによって、デジタル資産は子チェーンと親チェーンの間を行き来することができる。
two-way ペッグの運用では、バリデータが正直に行動していることを前提にする必要があることをお忘れなく。
では、中央集権的なのだろうか?- その話題はこのブログでは取り上げないことにする。
ポリゴンの概要
簡単に言えば、Polygon PoSはイーサリアム・ブロックチェーン用のEVM互換、Proof-of-Stake、SideChainです。
言い換えれば、PolygonはイーサリアムのL2(レイヤー2)ネットワークであり、Proof-of-Stakeコンセンサスメカニズムを採用しています。そして、2つのレイヤーで構成されている:
-> Heimdall Layer
-> Bor Layer
-> Ethereum Layer
Heimdall Layer:
イーサリアムのメインネットに展開されたステーキングコントラクトを監視し、ポリゴンネットワークのチェックポイントをイーサリアムのメインネットにコミットするためのProof-of-Stake Heimdallノードのセットで構成されるコンセンサスレイヤーとして機能する。(OR)
言い換えれば、コンセンサスレイヤーはHeimdallバリデーターのProof-of-Stakeネットワークに基づいており、イーサリアムのコントラクト状態を監視し、ブロックプロデューサーの選択を調整し、チェックポイントとして知られるチェーン状態の新しいスナップショットをイーサリアムにプッシュバックします。
しかし、なぜイーサリアム上のステーキング・コントラクトを監視するのでしょうか?なぜなら、バリデータ/ノードになるためには、イーサリアム上にデプロイされたステーキング・コントラクトにMATIC[ポリゴン独自のトークン]トークンをステークする必要があるからです。
Heimdallレイヤーは以下の3つのことを行います:
イーサリアムメインネット上のステーキングコントラクトの監視
Borチェーン上のすべてのステートトランザクションを検証します。
Borチェーンのステートチェックポイントをイーサリアムメインネットにコミットする。
2つ目と3つ目のポイントについては、このセッションの後半で詳しく説明します。
Bor Layer:
これは実行レイヤーとして機能し、gethのフォークであるBorを使用し、新しいブロックを生成する責任を負う。
シンプルに言えば、Borレイヤーは主に以下の活動を行う:
ポリゴンネットワーク上でブロックを生成する
Ethereum Layer:
Ethereum Layerは、ステーキング、チェックポイント、およびバリデータの報酬を管理するためのイーサリアムのメインネット上のスマートコントラクトのセットです。
単純に言えば、イーサリアムのコアコントラクトは主な機能を保持している:
不正証明: これはセキュリティレイヤーとして機能し、トランザクションと状態変更の検証を可能にし、オペレーション全体の透明性とセキュリティを確保します。
出口キュー: アセットをイーサリアムメインネットに安全かつ効率的に送金するための管理。
パブリックなチェックポイント・ノード:
これらのノードはPolygon PoSアーキテクチャのバリデータとして機能する。
これらのバリデータには主に2つの機能がある:
トランザクションの検証: トランザクションがPolygon PoSチェーン上で開始されると、これらのノードはPolygonチェーンの現在の状態に対してトランザクションを検証します。
チェックポイントの作成: 一定数のトランザクションを検証した後、これらのノードは「チェックポイント」と呼ばれるトランザクションハッシュのメルケルルートを作成し、イーサリアムメインネット上のコアコントラクトに提出する。
これらのノードは通常、親チェーン(Ethereum)と子チェーン(Polygon)の間のブリッジとして機能する。「SideChain」と同様に、これらのノードは信頼されなければならない。これらのノードがハッキングされると、ネットワークは壊滅的な打撃を受ける。
さて、ブリッジング・プロセスに含まれるすべての部品について、ある程度の知識を得たところで、ブリッジの技術的な部分に踏み込んでみよう。
舞台裏では何が起きているのか?- 技術的には
データをブリッジする際、2つのシナリオがある:
子チェーン→親チェーン
親チェーン→子チェーン
まず、「イーサリアムからポリゴンにデータを転送する間のブリッジングの仕組み」を理解しよう。
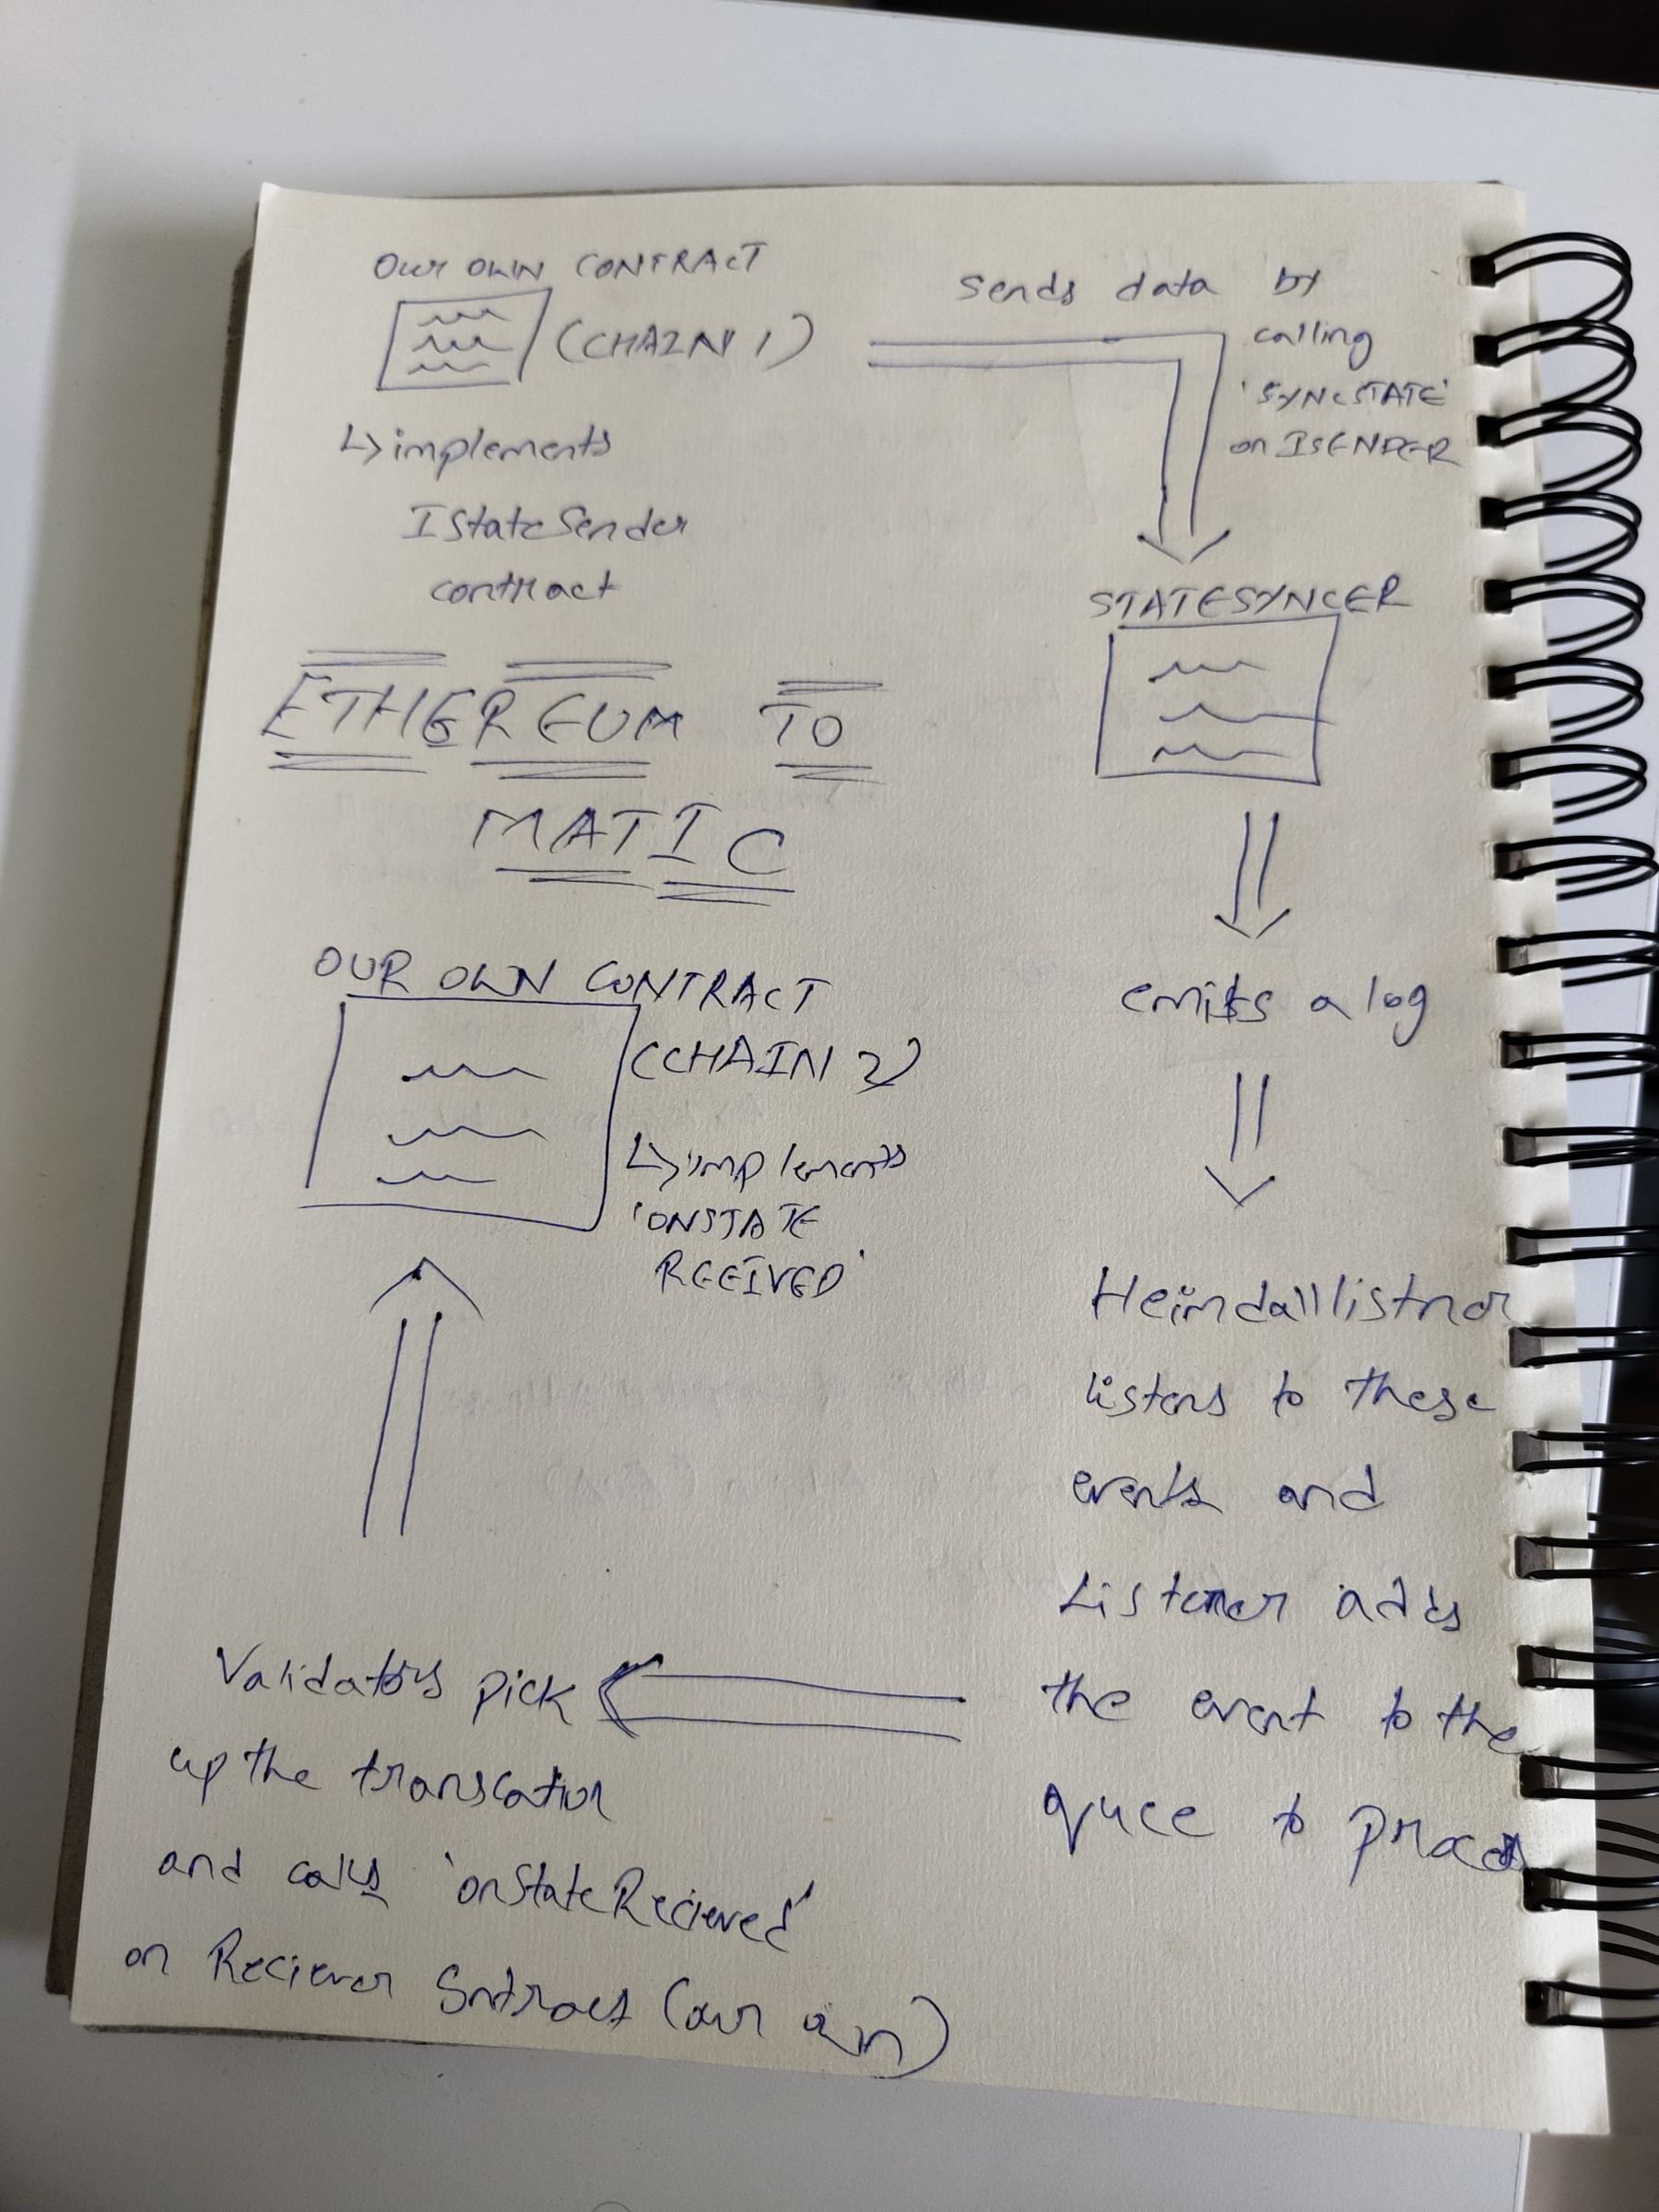
例えば、「Hello Polygon - From Ethereum 」というメッセージをイーサリアムからポリゴンに転送したい場合、イーサリアムにデプロイされる 「Sender.sol 」とポリゴンにデプロイされる 「Receiver.sol 」という2つのコントラクトを開発する必要があります。
技術的な流れはこうだ:
Sender.solでは、まず「IStateSender」という名前のインターフェイスを実装し、StateSyncerコントラクトにデータを送信できるようにする。
ちょっと待って、StateSyncerコントラクトって何?
StateSyncerコントラクトは、チェインをまたいでデータを転送するために、バリデータが取得するイベントログを出力する主な役割を果たす。
例えば、Sender.solのコードは次のようになります:
pragma solidity ^0.8.0;

interface IStateSender{
	function syncState(address receiver, bytes calldata data)external;
}

contract Sender{

	address StateSyncer = '0xAA.......A';
	address Receiver = '0xBB........B'; // Here we've to provide our Receiver.sol address that is deployed on Polygon

	bytes memory Data = bytes(abi.encode("Hello Polygon - From Ethereum"));


	function sendData()external{
		IStateSender(StateSyncer).syncState(Receiver,Data);
	}
}
sendData」トランザクションを開始すると、この関数は与えられたcalldataでStateSyncerコントラクトの「syncState」関数を呼び出す。
イーサリアム上にデプロイされた「StateSyncer.sol」コントラクトは、これらのデータを受信すると、それぞれのデータを含むイベントログを発行する。
HeimdallチェーンのすべてのValidatorがこれらのトランザクションを受信し、そのうちの1つがこのトランザクションをQueueに追加して処理する。
この時点で、この取引はブロックに含まれ、Heimdallチェーンに保存され、数分ごとにBorチェーン上のバリデーターによってピックアップされる。
一方、先に述べたように、Receiver.solをPolygonにデプロイする必要がある。サンプルコードは次のようになる:
pragma solidity ^0.8.0;

interface IStateReceiver{
	function onStateReceived(uint256 stateId, bytes calldata Data)external;
}

contract Receiver{

	function onStateReceived(uint256 stateId, bytes calldata Data)external{
		// We can write our own logic Here.
		// Simply we can emit a log by decoding the received Data to string which will be saying "Hello Polygon - From Ethereum";
	}
}
Borチェーンのバリデータはトランザクションを受け取り、Receiver.solコントラクトの「onStateReceived」関数を呼び出す。
onStateReceived'関数を呼び出すと、カスタムロジックを書いて何でもできるようになる。
全体として、これがイーサリアムからポリゴンへの流れを端的に表している。
注:StateSyncerコントラクトが発するイベントが、Heimdallバリデーターによってどのようにピックアップされるのか気になりませんか?- ブリッジモジュールが重要な役割を果たします。
簡単に説明すると、ブリッジモジュールには「リスナー」と「プロセッサー」という2つのコンポーネントがあります。その名の通り、リスナー・コンポーネントはそれぞれのチェーンから来るイベントをリッスンし、プロセッサー・コンポーネントはチェーンが発するイベントを処理する。
Sender.solが私たちのデータで'syncState'関数を呼び出すと、StateSyncerコントラクトはrootchain.goをピックアップしたイベントを発行します。
検証後、バリデータはこのイベントをQueueに追加し、プロセッサー・コンポーネントが担当できるようにする。
ポリゴンからイーサリアムにデータを転送するブリッジングの仕組み」を理解しよう
イーサリアムからポリゴンへのデータ転送の技術的な流れについては学んだが、逆のプロセスは多少異なる。RootChain上のデータを変更する前に、いくつかのチェックがあります。
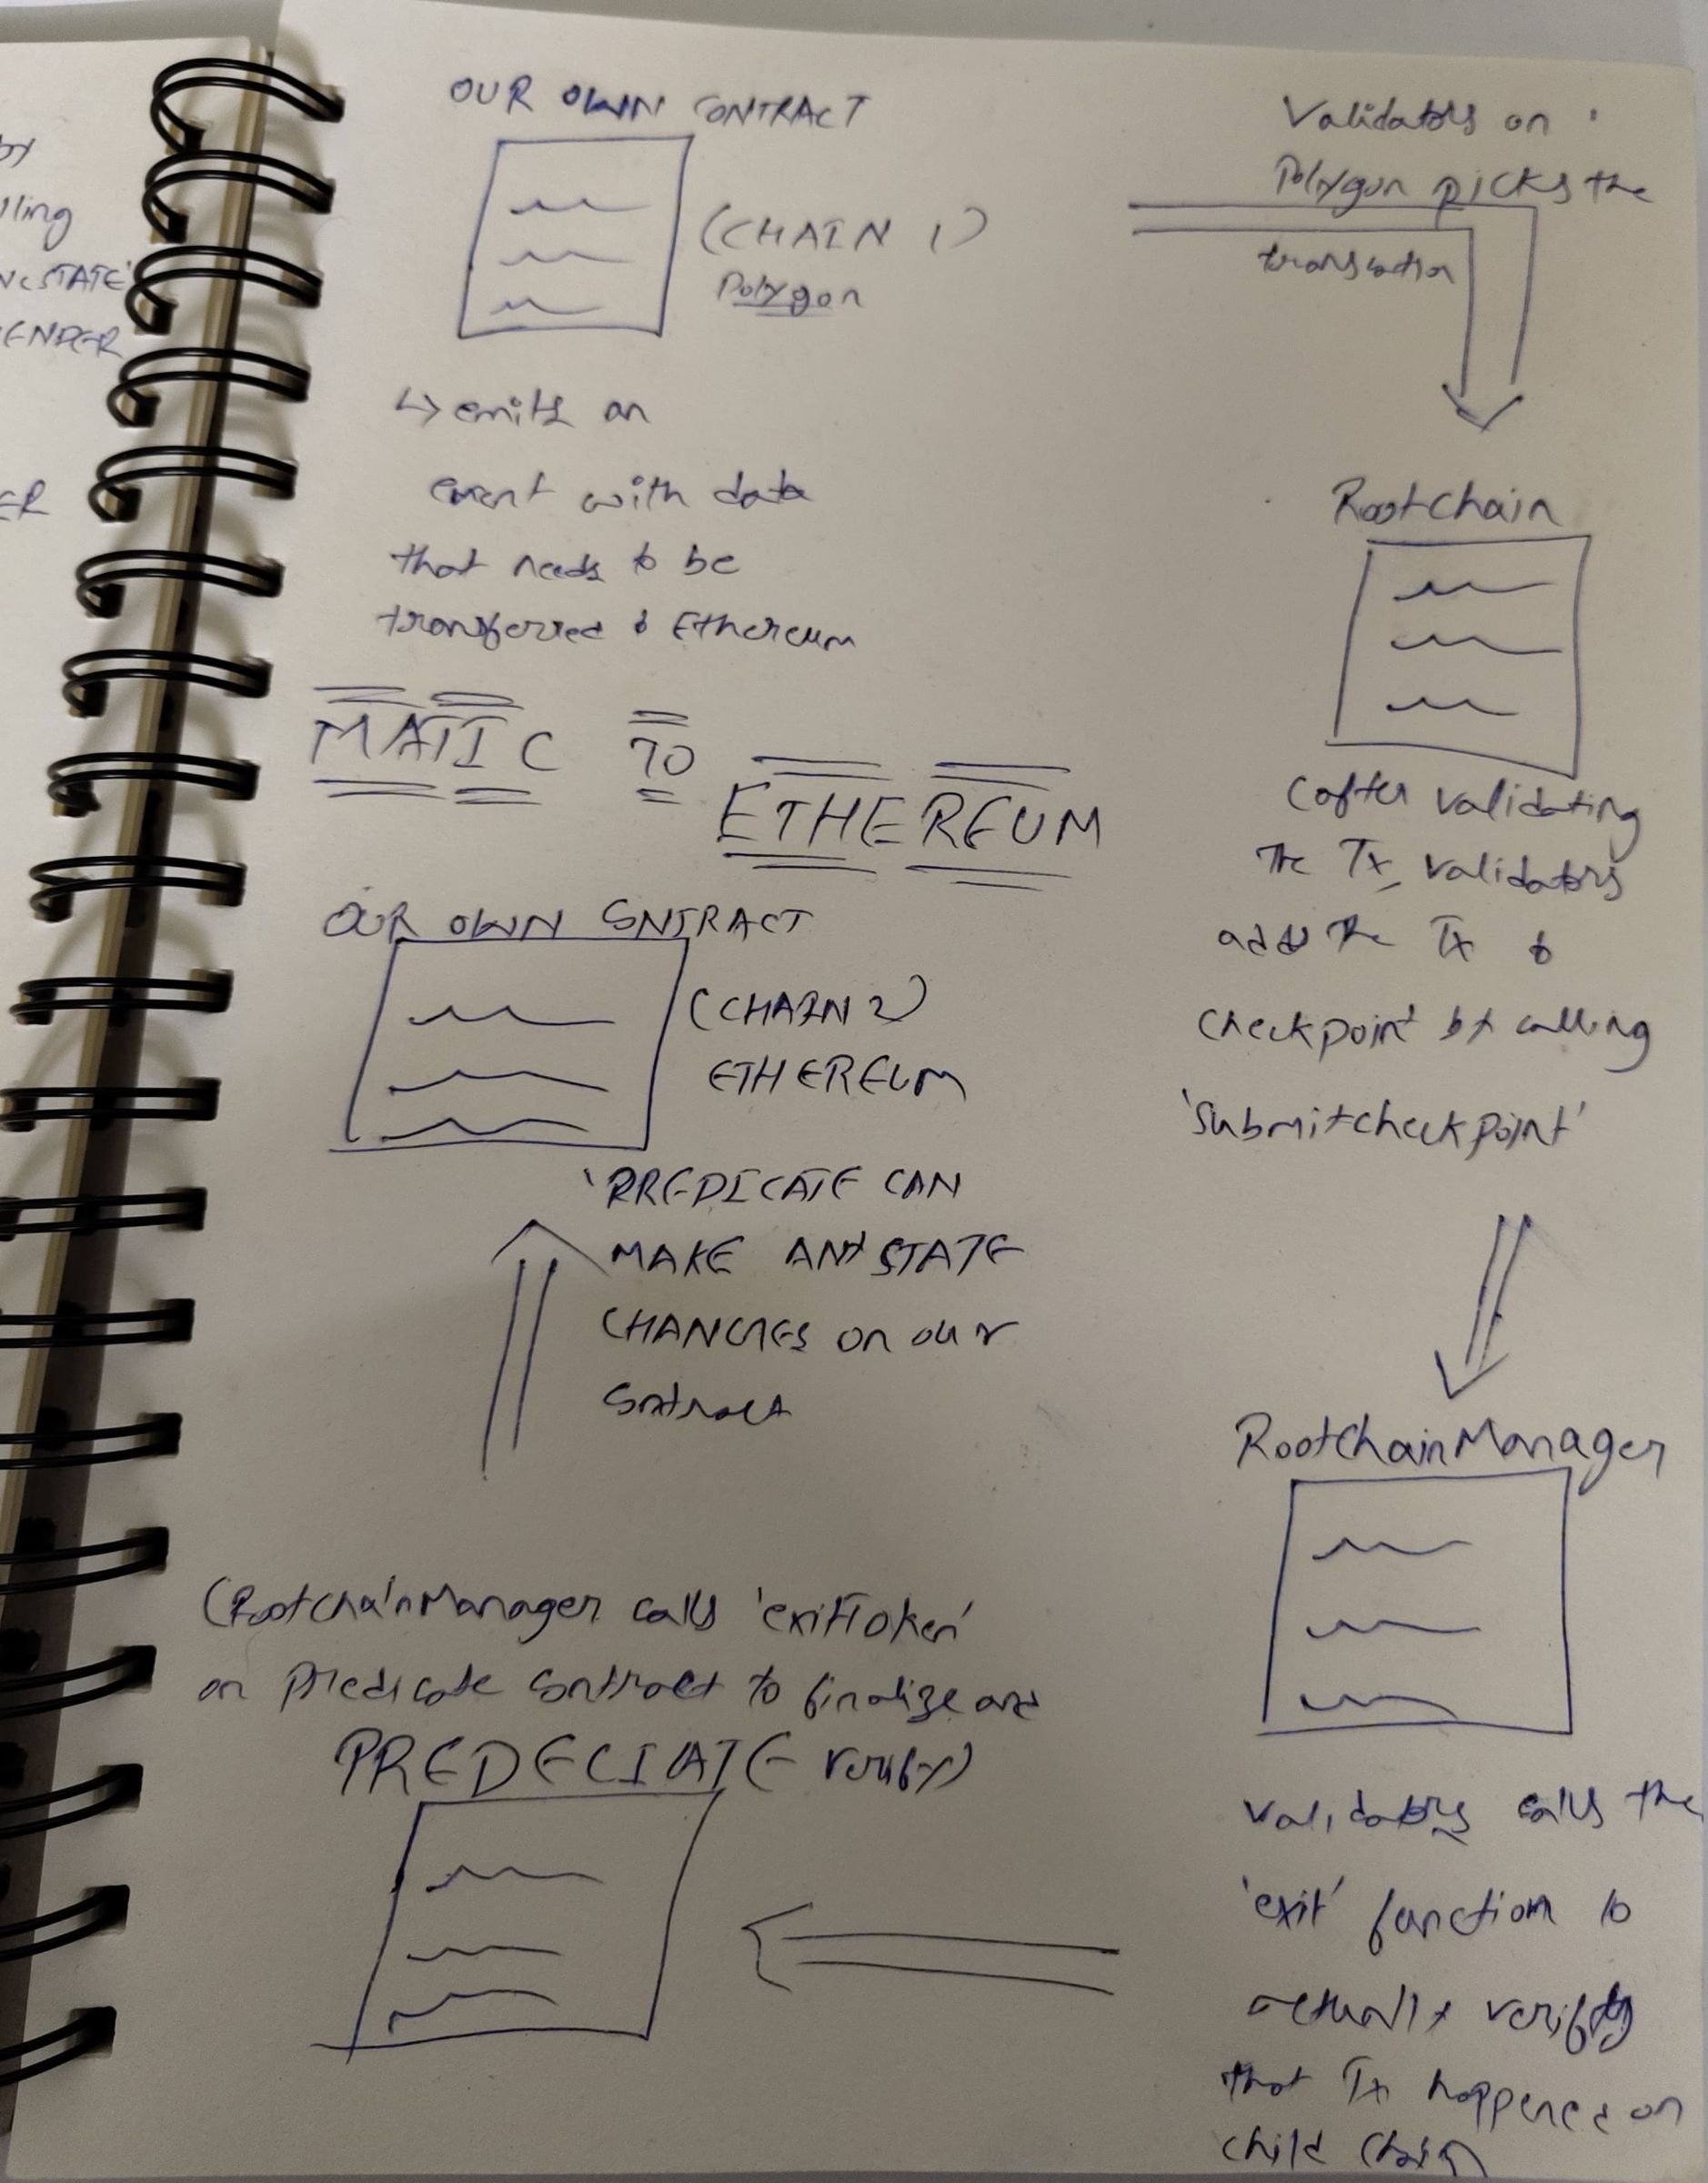
何よりも先に、コントラクトが他のチェーンに渡す必要のあるデータを含む 「Event 」ログを出さなければならないという事実を理解する必要がある。
ここでは、「ChildContract.sol 」と 「RootContract.sol 」という2つのコントラクトをデプロイし、それぞれPolygon ChainとEthereum Chainにデプロイする。前述したように、ChildContractはRootContractにデータを送るためにイベントを発行しなければならない。
例えば、ChildContract.solはこのようになる(Polygon上にデプロイされる):
pragma solidity ^0.8.0;

contract ChildContract{
	event Data(address from, bytes _data);

	function sendData(bytes memory _data)external{
		emit Data(msg.sender, _data);
	}
}
sendData'関数を使用してデータを送信すると、イベントログが生成され、ポリゴンチェーン上のValidatorsによってキャプチャされます。
その後、Polygon Chain上のValidatorsはバリデーションを行った後(10~30分程度かかる)、このトランザクションハッシュをピックアップし、Ethereum上にデプロイされた'RootChain'コントラクト上の'submitCheckPoint()'関数とやり取りすることでチェックポイントに追加する。
RootChainコントラクトは何をするのか?RootChainManager」と「Predicate」という名前の他のコントラクトと一緒に。
イーサリアムのコアコントラクトには2つの主要な機能がある: 不正証明と出口キューです。これらのコントラクトはこれらの目的を果たす。(もし覚えていないのであれば、理解を深めるためにもう一度読み直してください。)
Txがチェックポイントに追加されると、バリデータは「RootChainManager」コントラクトの「exit()」関数を呼び出し、ポリゴンチェーンでトランザクションが発生したことを確認する。
| 注意:RootContract.solは、onlyPredicate()修飾子を含んでいなければなりません。これにより、Predicateコントラクトのみが、コントラクトの状態を変更することができます。
例えば、次のようなコードになります:
pragma solidity ^0.8.0;

contract RootContract{

	address public predicate;

	constructor(address _predicate){
		require(_predicate != address(0),"Null Address");
		predicate = _predicate;
	}

	modifier OnlyPredicate(){
		require(msg.sender == predicate, "You're not predicate contract");
		_;
	}

	function modifyRootContractData()external OnlyPredicate(){
		// We can write our own custom logic
	}

}
トランザクションを検証すると、'RootChainManager'コントラクトは'CustomPredicate'コントラクトの'exitTokens()'関数を呼び出す。
結論とポスト・クレジット
今回のブログは以上です。「ブリッジの仕組み - 具体的にはポリゴンPoSブリッジについて」の技術的な詳細についてご理解いただけたでしょうか?
次回のブログでは、開発者やセキュリティ研究者が開発中や監査中に見落としがちなブリッジの一般的な脆弱性について理解しようと思います。
最後に、このブログはオープンな情報の知識であり、プロトコルについての個人的な理解である。さらに詳しい情報については
また次回、別の素晴らしいブログでお会いしましょう。 Good Luck & WAGMI :)
TECHFUNDのセキュリティリサーチャー